

Reglamento Europeo de Inteligencia Artificial (AI Act): qué debe hacer tu empresa
Guía práctica del Reglamento (UE) 2024/1689 para pymes, despachos y equipos de compliance: qué te afecta, desde cuándo y por dónde empezar.
Actualizado: 5 de octubre de 2026
El Reglamento Europeo de Inteligencia Artificial (Reglamento (UE) 2024/1689, también llamado AI Act o Ley de IA) ya obliga a las empresas que usan IA, no solo a las que la desarrollan. Esta guía te explica qué te afecta, desde cuándo y qué puedes hacer ya, con los plazos actualizados tras el Digital Omnibus de 2026.
Este artículo informa y orienta. No sustituye el asesoramiento jurídico de tu despacho.
En resumen
- Obliga a las empresas que usan IA, no solo a las que la desarrollan.
- Ya se aplican las prohibiciones, la alfabetización en IA y las normas de transparencia.
- Las obligaciones de alto riesgo llegan el 2 de diciembre de 2027 o el 2 de agosto de 2028.
- El primer paso es un inventario de la IA que usa tu empresa.
¿Qué es el Reglamento Europeo de Inteligencia Artificial?
El Reglamento (UE) 2024/1689 es la primera norma jurídica del mundo sobre inteligencia artificial y entró en vigor el 1 de agosto de 2024. Es un reglamento europeo: se aplica de forma directa en España, sin necesidad de una ley que lo trasponga.
Su objetivo es que los sistemas de IA que se comercializan y se usan en la UE sean seguros y respeten los derechos fundamentales. Puedes consultar el texto oficial del Reglamento en el BOE.
El Reglamento no sustituye al RGPD. Su artículo 2 indica que el Derecho de la Unión en materia de protección de datos se sigue aplicando a los datos personales que trata un sistema de IA. Lo explicamos en detalle en nuestra guía de RGPD e inteligencia artificial.
¿Es lo mismo el Reglamento de IA, la Ley de IA y el AI Act?
Sí: los tres nombres se refieren a la misma norma, el Reglamento (UE) 2024/1689. La Comisión Europea la llama Ley de IA en su página oficial, "AI Act" es su nombre en inglés y el Gobierno usa la sigla RIA.
Cuidado con una confusión frecuente. En España también se tramita una ley nacional que adapta el Reglamento europeo. La explicamos más abajo, en "¿Hay una ley española de inteligencia artificial?".
¿Afecta el Reglamento de IA a mi empresa si solo usa herramientas de IA?
Sí. El Reglamento llama "responsable del despliegue" a quien utiliza un sistema de IA bajo su autoridad, salvo en una actividad personal no profesional.
El mismo artículo distingue dos papeles:
- Proveedor: desarrolla un sistema de IA y lo comercializa o lo pone en servicio con su nombre o su marca.
- Responsable del despliegue: usa un sistema de IA en su actividad profesional. Es el caso de una pyme o un despacho que usa un asistente de IA, una herramienta de selección de personal o un chatbot.
Según la misma definición, si tu empresa encarga un sistema de IA a medida y lo pone en servicio con su nombre o su marca, también puede ser proveedor. Conviene aclarar ese papel en el contrato con quien lo desarrolla.
¿Cuáles son los niveles de riesgo del Reglamento de IA?
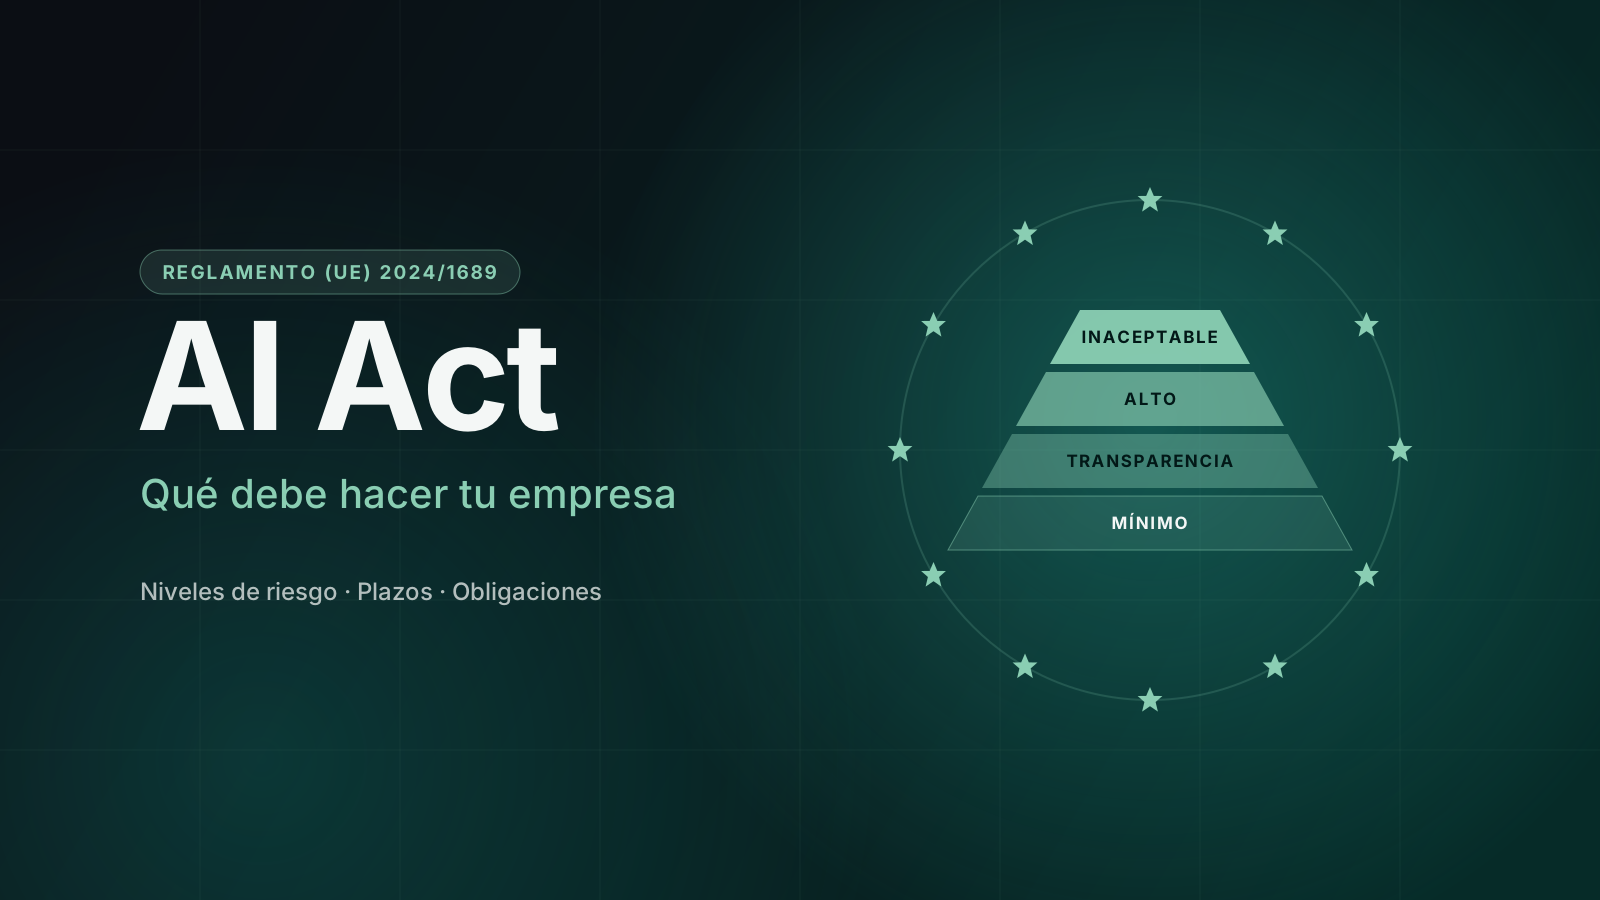
El Reglamento clasifica los sistemas de IA en cuatro niveles de riesgo: inaceptable, alto, de transparencia y mínimo. Cuanto más alto es el riesgo para las personas, más obligaciones tiene el sistema.
| Nivel de riesgo | Ejemplos | Qué exige |
|---|---|---|
| Inaceptable | Manipulación y engaño perjudiciales, puntuación social, reconocimiento de emociones en el trabajo | Prohibido |
| Alto | IA para corregir exámenes, seleccionar personal o identificar personas por biometría | Gestión de riesgos, supervisión humana, registros y documentación |
| Transparencia | Chatbots y contenido generado por IA | Informar de que la persona habla con una máquina o de que el contenido es artificial |
| Mínimo | Filtros de spam, videojuegos | Sin obligaciones específicas |
La Comisión Europea indica que la gran mayoría de los sistemas de IA que se usan hoy en la UE están en el nivel de riesgo mínimo.
¿Qué usos de la IA están prohibidos?
El artículo 5 prohíbe los usos de riesgo inaceptable desde el 2 de febrero de 2025. Entre ellos están las técnicas subliminales o manipuladoras, la puntuación social y el reconocimiento de emociones en el trabajo y en los centros educativos.
La lista completa del artículo 5 incluye también:
- Explotar la vulnerabilidad de una persona por su edad, discapacidad o situación social o económica.
- Predecir si una persona cometerá un delito solo a partir de su perfil.
- Crear bases de datos de reconocimiento facial con imágenes extraídas de internet o de cámaras de vigilancia.
- Deducir la raza, las opiniones políticas o la orientación sexual de una persona a partir de sus datos biométricos.
- Identificar personas por biometría en tiempo real en espacios públicos con fines policiales, salvo excepciones muy limitadas.
Además, el 7 de mayo de 2026 la UE acordó añadir dos sistemas prohibidos, entre ellos los que generan "deepfakes" sexuales.
¿Cuándo entra en vigor el Reglamento europeo de IA?
El Reglamento entró en vigor el 1 de agosto de 2024, pero sus obligaciones se aplican por fases hasta agosto de 2028. A fecha de octubre de 2026, las prohibiciones, la alfabetización en IA, las normas de los modelos de uso general y las de transparencia ya se aplican.
Este es el calendario, ya con los cambios del Digital Omnibus:
- 1 de agosto de 2024: entrada en vigor del Reglamento.
- 2 de febrero de 2025: prohibiciones y alfabetización en IA.
- 2 de agosto de 2025: obligaciones de los modelos de IA de uso general.
- Agosto de 2026: normas de transparencia y comienzo de la aplicación por las autoridades.
- 2 de diciembre de 2027: sistemas de alto riesgo en ámbitos sensibles, como el empleo o la educación.
- 2 de agosto de 2028: sistemas de alto riesgo integrados en productos ya regulados.
¿Qué cambia con el Digital Omnibus?
El Digital Omnibus es una reforma del Reglamento que entró en vigor el 27 de julio de 2026 y retrasa las obligaciones de los sistemas de alto riesgo. Ahora se aplican el 2 de diciembre de 2027 o el 2 de agosto de 2028, según el tipo de sistema.
El Digital Omnibus también modificó la obligación de alfabetización en IA: sigue siendo obligatoria, pero ya no se exige un nivel específico. El retraso no elimina obligaciones: da más tiempo para cumplir las mismas.
El retraso no elimina obligaciones: da más tiempo para cumplir las mismas.
¿Qué es la alfabetización en IA y qué exige a tu empresa?
La alfabetización en IA es la obligación del artículo 4 del Reglamento de tomar medidas para que tu equipo sepa usar la IA con criterio. Se aplica desde el 2 de febrero de 2025 a proveedores y a responsables del despliegue, es decir, también a la empresa que solo usa IA.
Desde el Digital Omnibus, la norma no exige un nivel específico a cada persona. Tu empresa debe apoyar la formación de quien usa los sistemas de IA, según su perfil y el contexto de uso.
En la práctica, esto significa formar a cada perfil en lo que usa: qué datos puede introducir, cómo revisar una respuesta y a quién avisar si algo falla.
¿Qué debe hacer tu empresa ahora para cumplir el Reglamento de IA?
Empieza por saber qué IA usa tu empresa y en qué nivel de riesgo está cada uso. Con ese inventario puedes decidir qué formación, qué supervisión y qué documentación necesitas.
Te proponemos cinco pasos:
- Inventario: lista todas las herramientas y sistemas de IA que usa tu empresa, incluidas las que cada empleado usa por su cuenta.
- Clasificación: asigna a cada uso su nivel de riesgo y tu papel (proveedor o responsable del despliegue). Revisa primero lo relacionado con personal, crédito, educación o biometría.
- Formación: organiza la alfabetización en IA por perfiles, con normas claras sobre qué datos se pueden introducir en cada herramienta.
- Supervisión humana: define quién revisa los resultados de la IA antes de que tengan efecto. En los sistemas de alto riesgo, el artículo 26 exige asignar la supervisión humana a personas con la competencia, la formación y la autoridad necesarias.
- Registros y documentación: guarda las decisiones, las versiones y los registros. Para el alto riesgo, el mismo artículo exige conservar los registros automáticos al menos seis meses e informar a los trabajadores antes de usar el sistema en el trabajo.
En WorkOps, nuestra tecnología de agentes, aplicamos esa misma idea: cada cambio espera el OK de un profesional. Nada se ejecuta a ciegas.
¿Hay una ley española de inteligencia artificial?
Sí, está en tramitación. El 26 de mayo de 2026, el Consejo de Ministros aprobó y remitió al Congreso el proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, que adapta el Reglamento europeo al derecho español.
El proyecto designa a las autoridades de supervisión y fija el régimen sancionador. Los sistemas de empleo, biometría o educación quedan principalmente bajo la AESIA, la Agencia Española de Protección de Datos y el Consejo General del Poder Judicial, según el ámbito.
¿Qué sanciones prevé el Reglamento de IA?
Las multas llegan a 35 millones de euros o el 7 % del volumen de negocios por usar prácticas prohibidas. Para otras obligaciones, el máximo es de 15 millones o el 3 %, y para la información incorrecta, de 7,5 millones o el 1 %.
Para las pymes y las startups, cada multa tiene como límite la cifra más baja de las dos. En España, el proyecto de ley clasifica las infracciones en muy graves, graves y leves, con sanciones de hasta 500.000 euros o el 0,5 % del volumen de negocio en las más leves, y tiene en cuenta el tamaño de la empresa.
¿Cómo te ayudamos a aplicar el Reglamento de IA?
Te ayudamos a pasar del inventario a un plan: qué IA usas, qué riesgo tiene cada uso y qué controles necesitas. Diseñamos IA privada y gobernada que funciona dentro de tu propio perímetro, con supervisión humana.
Si quieres ordenar el uso de IA en tu empresa, conoce nuestra consultoría de IA para pymes: diagnóstico, prioridades y roadmap de IA.
Escrito por Galileo Studio: partner de software e IA para PYMEs con sede en Las Rozas de Madrid, miembro de NVIDIA Inception y del hub Las Rozas Innova, y brazo tecnológico de Acatia Compliance (antes Kura Compliance).
Preguntas frecuentes
¿Dónde puedo leer el texto oficial del Reglamento europeo de IA?
El texto oficial en español está publicado en el BOE con la referencia DOUE-L-2024-81079, Reglamento (UE) 2024/1689. Para leerlo por artículos, el portal artificialintelligenceact.eu ofrece el texto dividido y traducido.
¿Usar ChatGPT u otra IA generativa en la empresa está regulado por el Reglamento de IA?
Sí: si tu empresa usa una herramienta de IA en su actividad profesional, es responsable del despliegue y debe apoyar la alfabetización en IA de su equipo. La mayoría de estos usos son de riesgo mínimo o de transparencia, pero el RGPD se sigue aplicando a los datos personales que introduces.
¿Quién supervisa el Reglamento de IA en España?
El proyecto de ley español atribuye la supervisión principalmente a la Agencia Española de Supervisión de la Inteligencia Artificial (AESIA). La AEPD y el Consejo General del Poder Judicial supervisan según el ámbito, y la AESIA actúa como punto de contacto único.
¿El Reglamento de IA se aplica también a pymes y autónomos?
Sí, se aplica a cualquier persona física o jurídica que use IA en una actividad profesional, sin importar su tamaño. Para pymes y startups, cada multa se calcula con la cifra más baja entre el importe fijo y el porcentaje de facturación.
¿Qué diferencia hay entre el Reglamento de IA y el RGPD?
El RGPD protege los datos personales; el Reglamento de IA regula los sistemas de IA según su nivel de riesgo. Las dos normas se aplican a la vez cuando un sistema de IA trata datos personales.